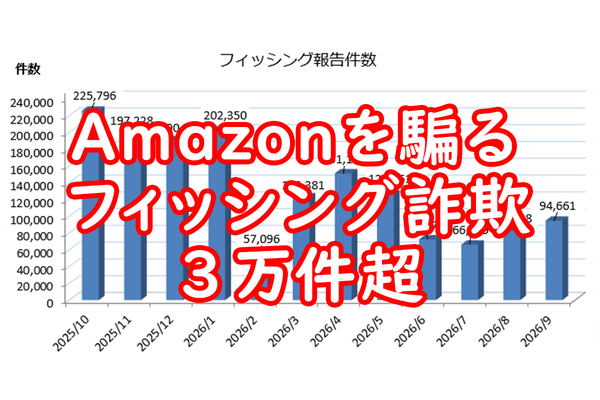
フィッシング対策協議会が発表した2026年9月分の「フィッシング報告状況」によれば、報告件数は前月比1万2323件増の9万4661件(約15.0%増)となり、そのうちAmazonをかたるフィッシングが約33.2%を占めて3万件を超えました。週刊アスキーが伝えたところによれば、増加傾向が続くのはECサイトとクレジットカード関連へのなりすましです。
同協議会は「オンラインサービスのアカウントやクレジットカード情報の詐取を目的としたフィッシングが多い状況」が続いていると指摘しています。日本の消費生活を支えるネット通販や決済の現場が、今まさに詐欺の標的にされていることを示す数字といえます。
上位5ブランドで全体の約65.3%、証券系は報告ゼロに
報告数の内訳では、Amazonをかたるものが約33.2%で増加傾向、Appleは約11.1%で減少しました。以下、セゾンカード、アメリカン・エキスプレス、国税庁をかたるものを加えた上位5ブランドで全体の約65.3%を占め、1000件以上の報告があった13ブランドで約87.7%に達しました。
業種別ではEC系約47.9%、クレジット・信販系約35.0%、官公庁系約5.2%、航空系約4.6%、オンラインサービス系約1.9%と、前月比でEC系とクレジット・信販系が増えています。日々の暮らしに密着した分野ほど狙われやすい構図が浮かび上がります。
一方、昨年猛威を振るった証券会社をかたるフィッシングは一応の終息を迎え、同協議会は「9月、証券系ブランドをかたるフィッシングメールの報告は受領していません」と述べています。
偽サイトのURLは4万9032件、大規模な情報漏えいが背景に
偽サイトへの誘導先となる重複なしのURL件数は前月比9232件増の4万9032件(約23.2%増)となり、amazonaws.comドメインのホスト名を使うケースが全体の約11.6%を占めました。悪用されたブランド件数は9ブランド増の105件で、クレジット・信販系が25ブランドと最多でした。
注目すべきは、9月から企業への不正アクセスによる大規模な個人情報漏えいが激しさを増している点です。個人情報保護委員会が10月28日に公表した集計では、2026年4月1日から10月16日までに民間事業者から届いた不正アクセスによる漏えい等の報告は2094件、対象者が延べ約2億6000万人にのぼります。月別では9月が303件、10月は16日までで830件と、1日あたり約10件から約52件へと急増していると
MM総研が11月4日に発表した「国内サイバー攻撃による情報漏えい動向調査(2026年10月末時点)」でも、漏えい情報件数が10月だけで2025年の約3.7倍に急増したことが分かっています。漏えいした情報はそのまま放置されるものではなく、今後フィッシングなどの詐欺に悪用される恐れが指摘されています。
消費者にできること:使い回しをやめ、多要素認証を
フィッシングとは、実在する信頼できる組織になりすましてID、パスワード、クレジットカード情報などを詐取する手口です(
それでも基本的な備えは変わりません。パスワードの使い回しを避け、パスキーなど多要素認証を設定することが重要です。不審なメールやSMSを受け取った場合は、可能な範囲でフィッシング対策協議会へ報告することが、社会全体の防御力を高めることにつながります。サイバー空間の脅威から暮らしを守ることは、今や一人ひとりの教養であり、家庭の務めでもあります。
よくある質問
フィッシング詐欺とは何ですか?
実在する金融機関や通販サイト、官公庁などを装ってIDやパスワード、カード情報をだまし取る詐欺です。メールやSMSで偽サイトへ誘導する手口が代表的です。
9月の報告件数はどのくらいですか?
フィッシング対策協議会の集計では9万4661件で、前月から1万2323件増加しました。Amazonをかたるものが約33.2%を占めています。
どうすれば被害を防げますか?
パスワードの使い回しをやめ、パスキーなど多要素認証を設定すること。不審なメールのリンクを開かず、報告窓口へ通報することが有効です。
本件の詳しい統計は